
Служба каталогов
В СХД АЭРОДИСК ENGINE AQ 460 / 470 реализована интеграция ролевой модели со Службой каталогов (Active Directory) – она направлена на обеспечение централизованного управления пользователями и их правами доступа. Это повышает безопасность данных, а также упрощает администрирование и управление доступом к ресурсам СХД.
Основная цель — автоматизировать назначение ролей и разграничивать права на основе данных из Службы каталогов. Это снижает ручные операции и ошибки при управлении доступом.
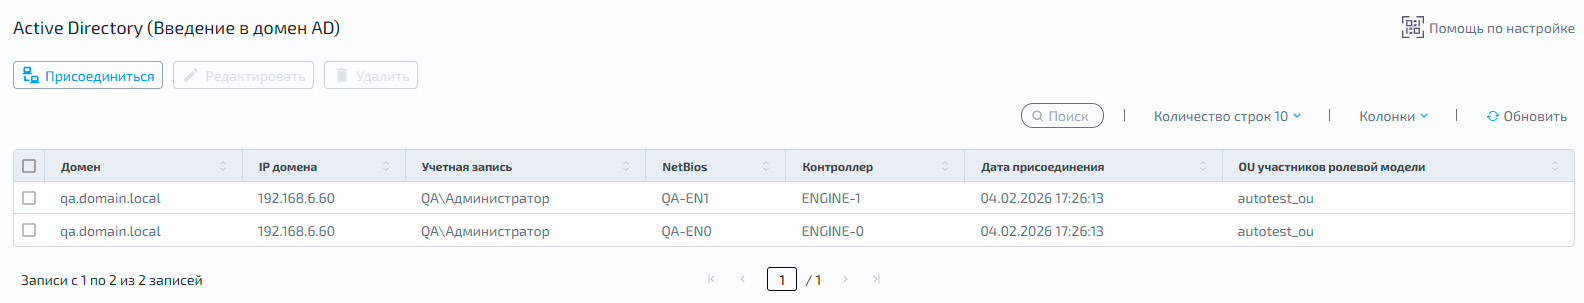
На вкладке отображается таблица доменов Active Directory со статусами и параметрами:
Столбец |
Описание |
Домен |
полное доменное имя службы каталогов, используется для идентификации домена в сети и необходимо для корректной работы Kerberos и LDAP протоколов |
IP домена |
IP–адрес контроллера домена или DNS-сервера, входящего в состав домена. Используется как точка входа при первичном подключении СХД к домену: обеспечивает разрешение имён и обнаружение контроллеров домена |
Учётная запись |
учётная запись пользователя для присоединения к домену |
NetBIOS |
уникальное короткое имя домена, которое используется для обеспечения совместимости с устаревшими сетевыми протоколами и системами, не поддерживающими DNS–имена |
Контроллер |
название контроллера, на котором выполнено подключение к службе каталогов |
Дата присоединения |
дата и время присоединения к домену |
OU участников ролевой модели |
организационные единицы (OU) службы каталогов, в которых система выполняет поиск учётных записей для назначения ролей доступа к ресурсам СХД. Ограничивает область автоматического обнаружения пользователей указанными OU |
Присоединение
Чтобы ввести текущий активный контроллер в домен:
Нажмите кнопку «Присоединиться» – откроется страница присоединения контроллера
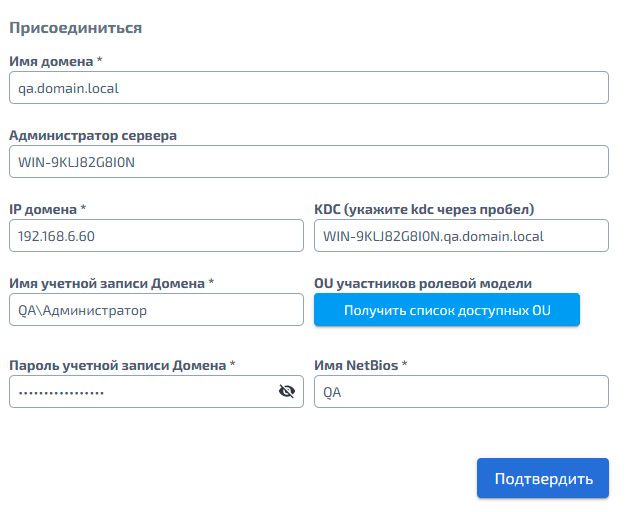
В окне укажите:
Имя домена – полное DNS-имя домена Active Directory, к которому присоединяется контроллер СХД
Администратор сервера – NetBIOS-имя выделенного сервера, выступающего посредником между AD и СХД. Если такой сервер не используется, поле можно оставить пустым
IP домена – IP-адрес контроллера домена или DNS-сервера, входящего в состав домена
KDC (укажите несколько kdc через пробел) – имена серверов Key Distribution Center. KDC выдают билеты Kerberos и необходимы для работы протоколов на его основе, например NFS. Система может обнаружить KDC автоматически либо использовать в этой роли контроллер домена, указанный в поле «IP домена»
Имя учётной записи Домена – учётная запись пользователя, используемая для присоединения к домену
Пароль учётной записи Домена – пароль учётной записи пользователя, используемой для присоединения к домену
Имя NetBIOS – короткое имя домена
Нажмите «Получить список доступных OU» и выберите OU участников ролевой модели (необязательно)
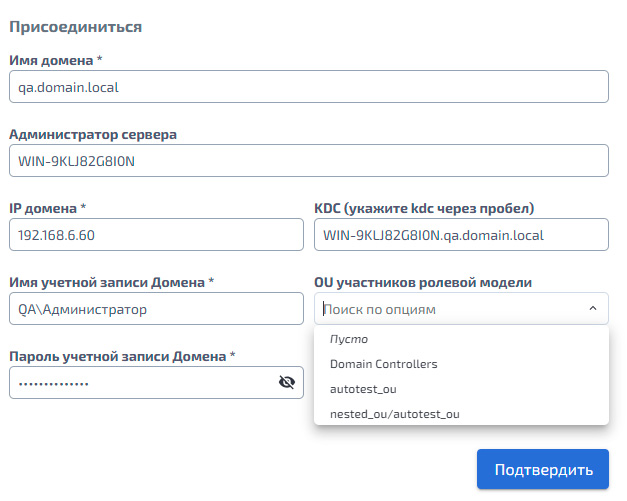
Нажмите «Подтвердить»
Примечание
Чтобы проверить учётную запись пользователя домена, выйдите из системы и выполните вход через службу каталогов, указав имя учётной записи и пароль
При присоединении к домену из веб-интерфейса одного контроллера система выполняет присоединение сразу для двух контроллеров (ENGINE-0 и ENGINE-1)
Редактирование
Чтобы изменить параметры домена:
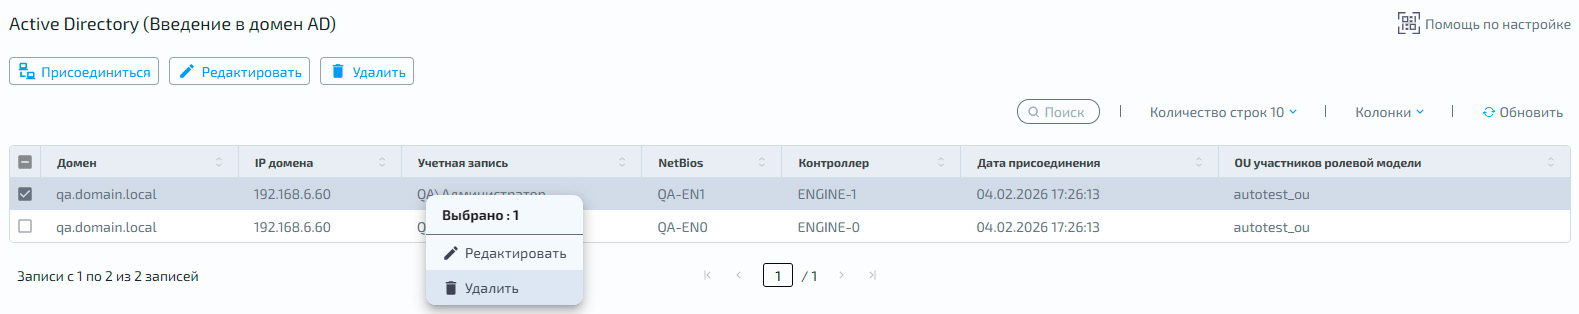
Нажмите правой кнопкой мыши по ячейке строки
Отметьте флажок строки
В выпадающем списке выберите «Редактировать»
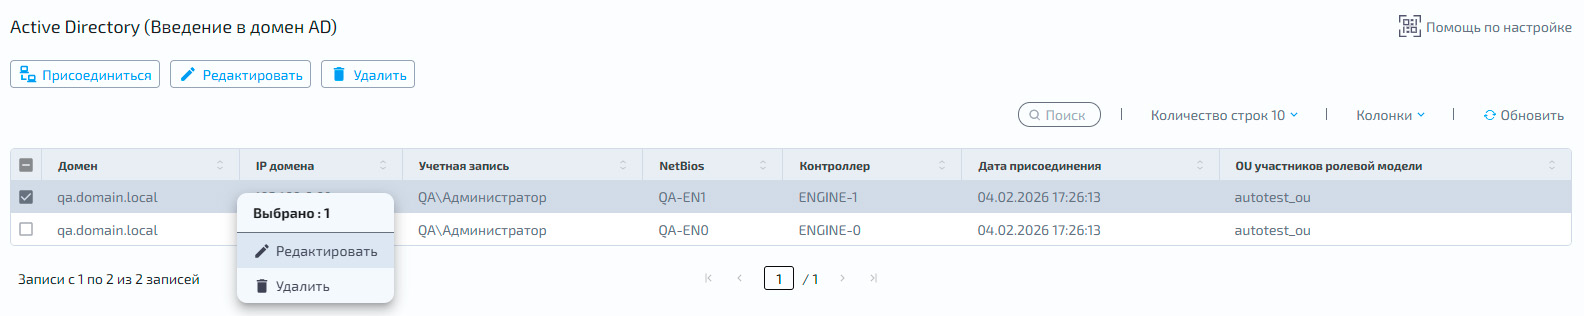
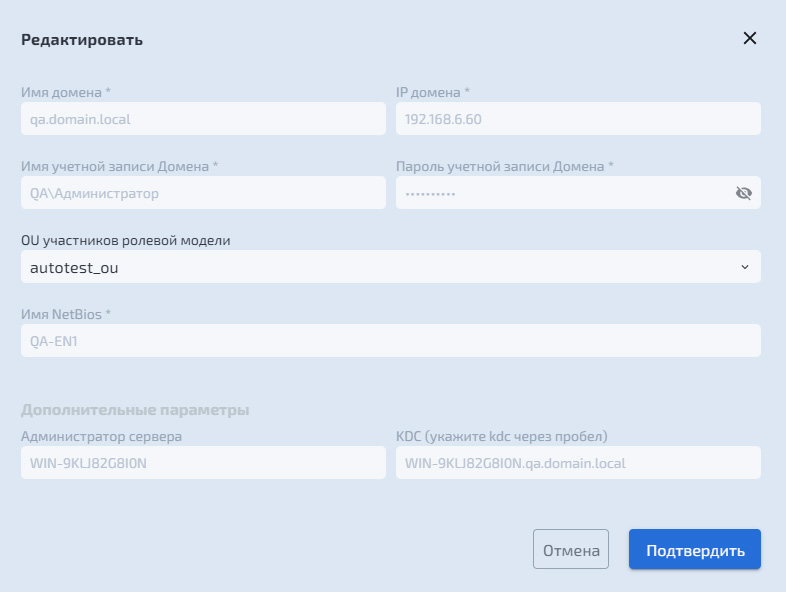
В окне можно изменить «OU участников ролевой модели»
Нажмите «Подтвердить»
Удаление
Чтобы удалить домен, выполните одно из действий:
Нажмите правой кнопкой мыши по ячейке строки
Отметьте флажок строки
В выпадающем списке выберите «Удалить»
Нажмите «Подтвердить»