Документация АЭРОДИСК Документация
  • АЭРОДИСК ENGINE AQ 440 / 450
    • Лучшие практики
    • Руководство администратора
    • Схемы подключения и API
    • Инструкции по настройке
  • АЭРОДИСК ENGINE AQ 460 / 470
    • Лучшие практики
    • Руководство администратора
    • Схемы подключения и API
    • Инструкции по настройке
  • АЭРОДИСК ENGINE AQ LITE
    • Лучшие практики
    • Руководство администратора
    • Схемы подключения и API
    • Инструкции по настройке
Скачать
Руководство администратора АЭРОДИСК ENGINE AQ LITE Файловые системы Служба каталогов

Служба каталогов

В СХД АЭРОДИСК ENGINE AQ LITE реализована интеграция ролевой модели со Службой каталогов (Active Directory) – она направлена на обеспечение централизованного управления пользователями и их правами доступа. Это повышает безопасность данных, а также упрощает администрирование и управление доступом к ресурсам СХД (SMB/CIFS).

Основная цель – автоматизировать назначение ролей и разграничивать права на основе данных из Службы каталогов, сокращая количество ручных операций и риск ошибок при управлении доступом.

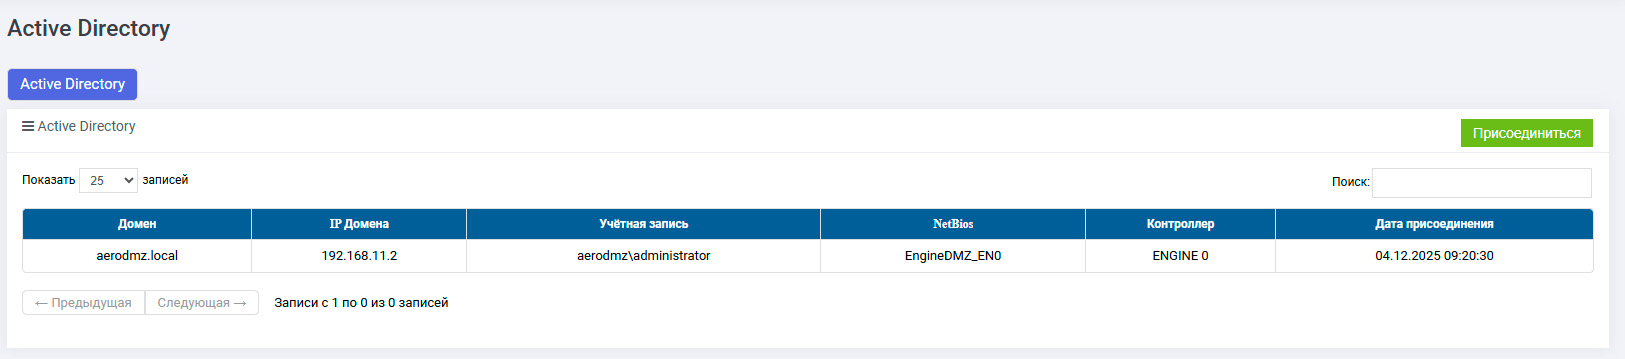
Для работы СХД с доменными пользователями перейдите «Файловые системы» >> «Active Directory»
Active Directory

Присоединение к домену

Чтобы присоединить СХД к домену Active Directory:

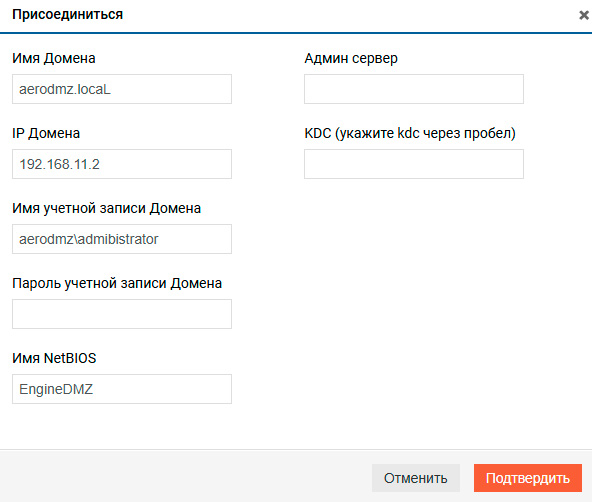
  1. В правом верхнем углу нажмите «Присоединиться» – откроется модальное окно
    Active Directory

    В открывшемся окне введите:

    • Имя Домена – полное доменное имя (FQDN) контроллера домена (обязательно)

    • IP Домена – IP–адрес контроллера домена (DNS–сервера), обслуживающего указанный домен (обязательно)

    • Имя учетной записи Домена – имя доменной учетной записи с правами присоединения устройств к домену, в формате DOMAIN\User (обязательно)

    • Пароль учетной записи Домена – пароль от указанной доменной учетной записи (обязательно)

    • Имя NetBIOS – имя для регистрации контроллеров СХД в DNS (обязательно)

    • Админ сервер – имя или IP сервера администрирования, используемого для Kerberos–аутентификации (необязательно)

    • KDC – имена или IP–адреса серверов центра распределения ключей Kerberos (KDC), указываются через пробел (необязательно)

  2. Нажмите «Подтвердить» и дождитесь завершения операции присоединения к домену

Примечание

Чтобы проверить учётную запись домена: выйдите из системы и выполните вход через службу каталогов, указав сформированные имя учётной записи и пароль

Удаление

Чтобы вывести СХД из домена Active Directory и удалить ранее созданное подключение:

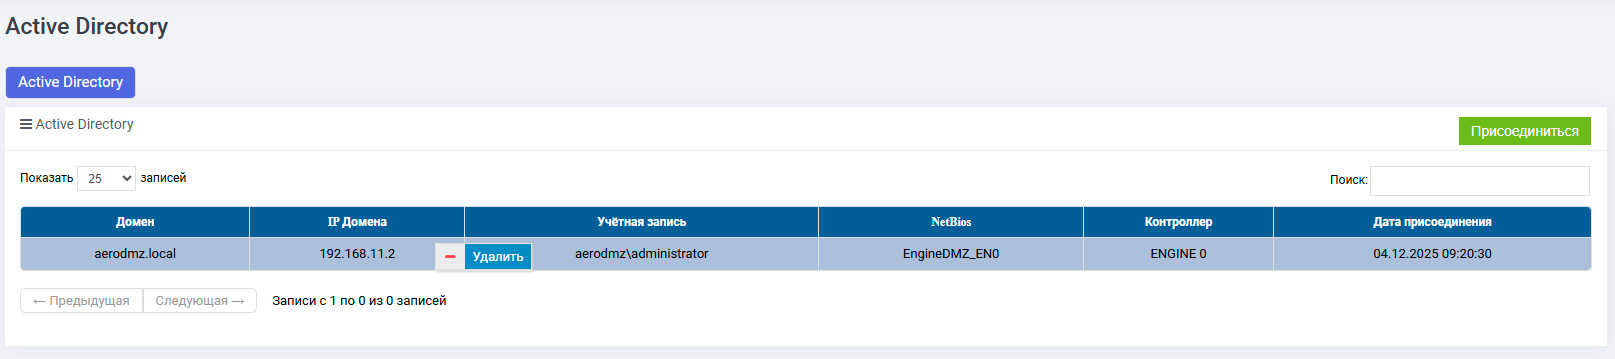
  1. Нажмите правой кнопкой мыши по строке с нужным доменом, который следует удалить
    Вывод СХД из домена
  2. Выберите Удалить и подтвердите действие

    Вывод СХД из домена
Назад
NFS
Вперёд
Локальная репликация

On this page

  • Служба каталогов
    • Присоединение к домену
    • Удаление
Руководство администратора
  • 1.0.0
    • 1.0.1
    • 1.0.0
  • Обзор интерфейса
    • Информационная панель
    • Навигация
    • Системная панель (Dashboard)
  • Базовая настройка
  • Сетевые интерфейсы
    • Физические интерфейсы
    • BOND–интерфейс
    • Виртуальные интерфейсы
    • Статические маршруты
    • IP–Ресурсы
  • Блочный доступ iSCSI (iSER)
    • Таргеты
    • Инициаторы
    • Группы
    • Маппинг
  • Блочный доступ Fibre Channel
    • Порты
    • Инициаторы
    • Группы
    • Маппинг
  • Диски
  • RAID Distributed Group (RDG)
    • Группы
    • Действия с RDG
    • Логические тома
    • Детальная информация
    • Резервные копии
    • Мгновенные снимки
  • Dynamic Disk Pool (DDP)
    • Группы
    • Действия с DDP
    • Детальная информация
    • Логические тома
    • Мгновенные снимки
  • Файловые системы
    • SMB/CIFS
    • NFS
    • Служба каталогов
  • Локальная репликация
  • Производительность
    • Наборы графиков
    • Настройка графиков
    • Архивная статистика
  • Управление
    • Системные утилиты
    • Сервис
    • Системный журнал
    • Обновление системы
    • Модули
АЭРОДИСК
Документация Глоссарий Контакты О нас
Last updated on 16 сент. 2026.