Системный журнал
Системный журнал – основной инструмент диагностики, который отслеживает ключевые события на контроллерах, действия пользователей и ответы системы. На вкладке можно просматривать события активного контроллера и выгружать или отправлять логи.
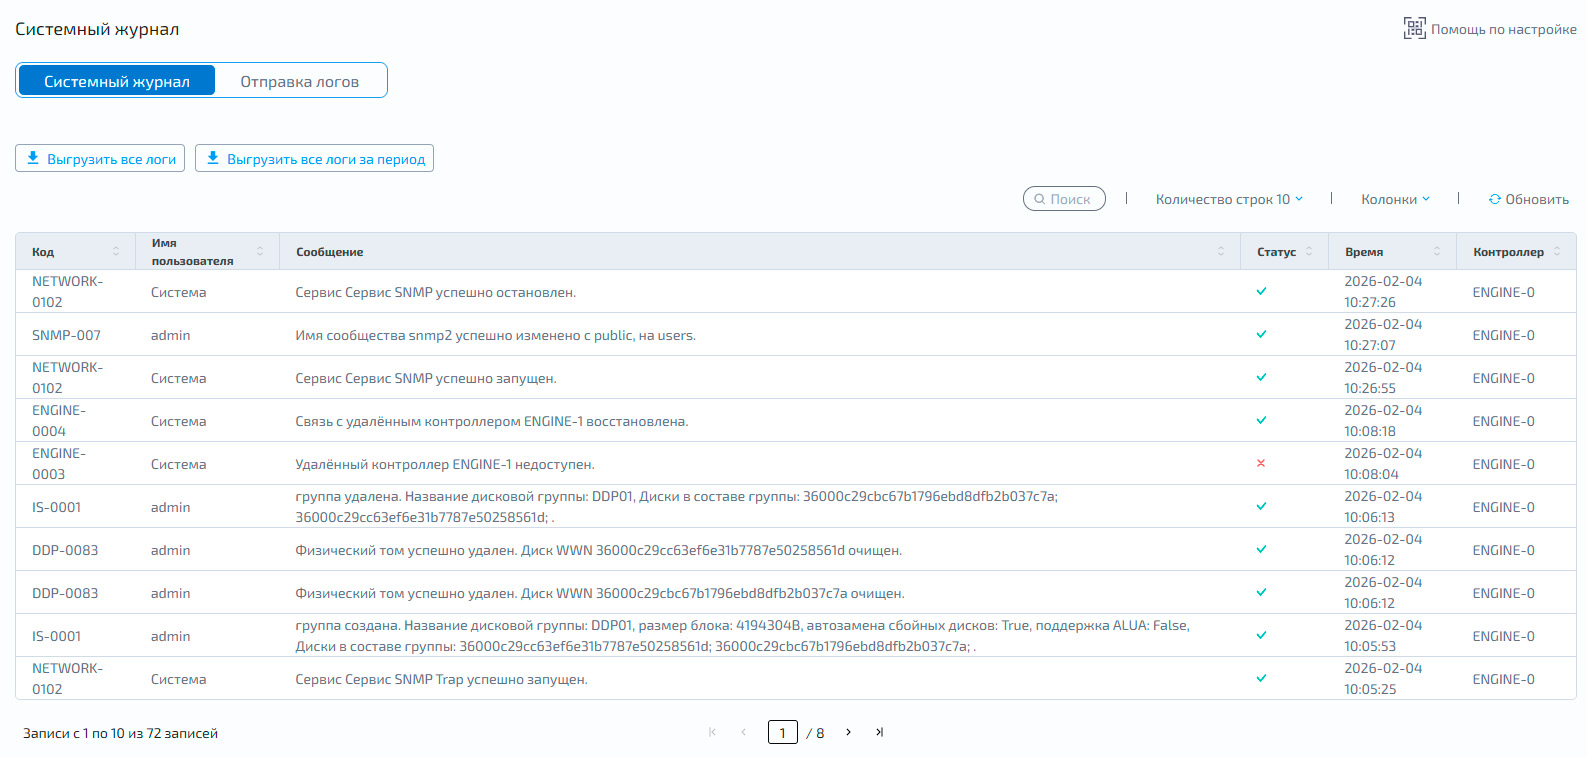
Поля таблицы:
Столбец |
Описание |
|---|---|
Код сообщения |
идентификатор события |
Имя пользователя – источник события |
система |
пользователь |
|
Сообщение |
текст события |
Статус – уровень важности, отображается соответствующей пиктограммой |
Событие без ошибок – иконка в виде галочки |
Информация для ознакомления – иконка перевёрнутого восклицательного знака |
|
Предупреждение – требует внимания, иконка восклицательного знака |
|
Критическое событие – срочно требует внимания или действий со стороны администратора СХД. Иконка крестика |
|
Время |
дата и время сообщения |
Название контроллера |
контроллер, с которого отправлено сообщение |
Примечание
Системный журнал содержит записи о событиях информационной безопасности, действиях пользователей, а также результаты выполнения операций СХД
Выгрузка
Логи можно сохранить локально на компьютер и использовать для анализа или передачи в поддержку.
Выгрузка всех логов
Нажмите кнопку «Выгрузить все логи» – откроется модальное окно
Для подтверждения нажмите «Выгрузить»
Файл будет сохранён на компьютере пользователя в формате .xlsx.
Выгрузка логов за период
Нажмите кнопку «Выгрузка логов за период» – откроется модальное окно
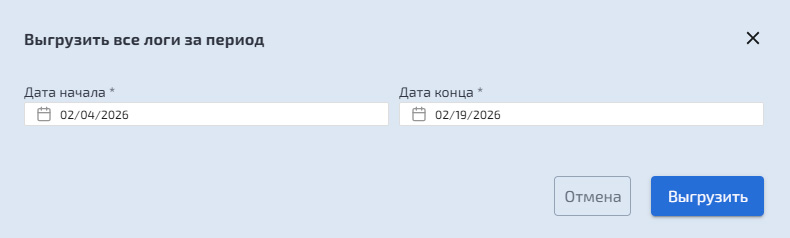
В окне укажите:
Дату начала периода
Дату конца периода
Для подтверждения нажмите «Выгрузить»
Файл будет сохранён на компьютере пользователя в формате .csv.
Отправка логов
Вкладка «Отправка логов» показывает текущие настройки отправки логов на внешний приёмник.
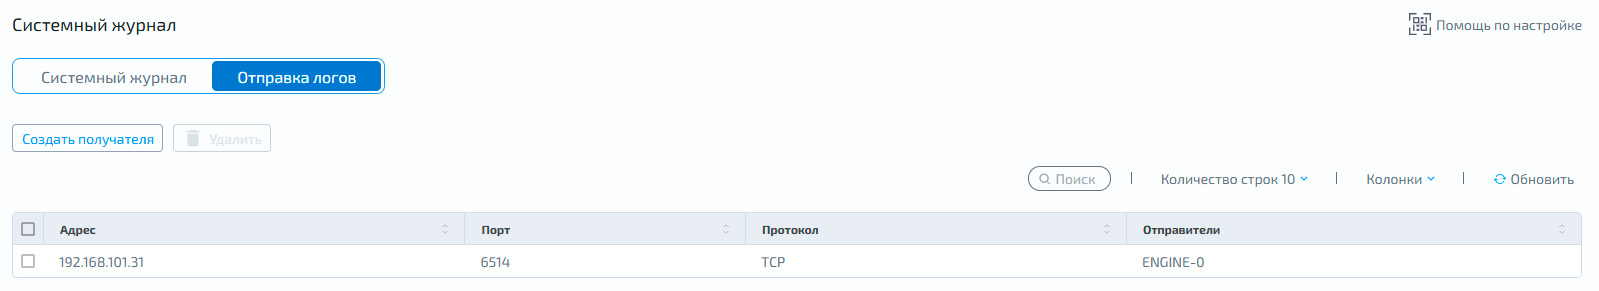
Поля таблицы:
Адрес – IP–адрес получателя
Порт – значение порта, по которому осуществляется отправка логов
Протокол – протокол, по которому осуществляется отправка логов
Отправители – наименование контроллера, с которого осуществлялась отправка логов
Для создания получателя:
Нажмите на кнопку «Создать получателя» – откроется модальное окно
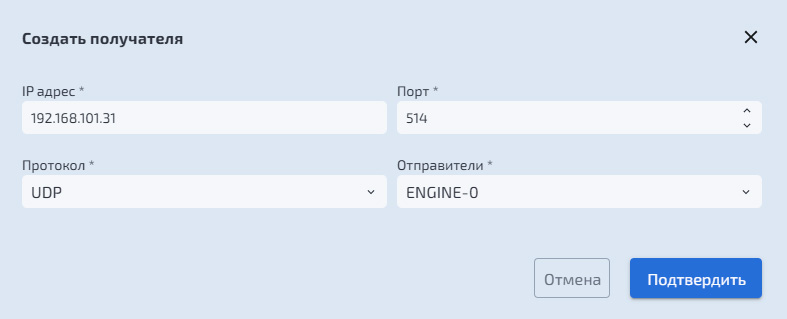
В открывшемся модальном окне укажите:
IP-адрес получателя – IP–адрес rsyslog–хоста, на который принимаются события
Порт – 514 (общий для UDP и TCP)
Протокол – транспорт для передачи:
UDP – для высокой скорости и допустимой потери сообщений
TCP – при требовании надёжной доставки и контроля соединения
Отправители – контроллер‑источник: ENGINE-0/ENGINE-1
Нажмите «Создать», запись появится в таблице
Новые системные события будут направляться на указанный rsyslog–хост по выбранному протоколу и порту.
Удаление получателя
Чтобы удалить получателя, выполните одно из действий:
Нажмите правой кнопкой мыши по ячейке нужной строки
Установите флажок в нужной строке
В выпадающем списке выберите «Удалить» – откроется модальное окно
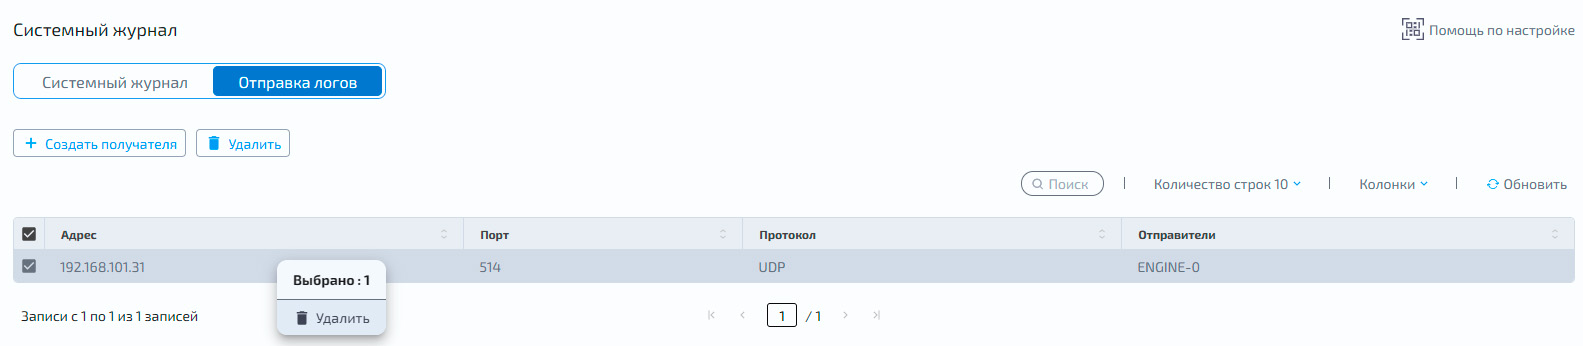
Нажмите «Удалить»